Moneda digital
- 400 dólares por un ‘bitcoin’, moneda digital, es el valor actual, demostrando su popularidad.
- 2009 fue el año en que se formalizó el bitcoin que aún no cuenta con apoyo de ningún Gobierno.
En 2013 los actores de amenazas avanzadas continuaron con operaciones a gran escala, y surgieron los cibermercenarios, grupos de amenazas persistentes avanzadas (APT) “en alquiler” que se focalizan en operaciones relámpago, según el laboratorio de Kaspersky.
Los hacktivistas han aparecido constantemente en las noticias, junto con el término “filtración”, lo que seguramente despierta el temor de cualquier administrador de sistemas. Mientras tanto, los cibercriminales han estado muy ocupados ideando nuevos métodos para robar dinero o bitcoins (moneda electrónica).
Además, debido a las revelaciones de espionaje de las agencias de seguridad de los Estados Unidos, servicios de correo electrónico cifrados como Lavabit y Silent Circlem se vieron obligados a cancelar sus servicios. La razón fue su incapacidad de prestar tales servicios bajo la presión de las autoridades y agencias gubernamentales.
Sin embargo, según Kaspersky Lab, la mayoría de las campañas de ciberespionaje detectadas por sus analistas fueron diseñadas para robar información de agencias gubernamentales e instituciones de investigación: Octubre Rojo, NetTraveler, Icefog y MiniDuke se comportan de esta manera.
La campaña más extendida del año fue el espionaje de NetTraveler, que afectó a víctimas de 40 países. Además, por primera vez, los cibercriminales recolectaron información de dispositivos móviles conectados a las redes de las víctimas, claro indicio de la importancia de los móviles para los hackers.
“El pronóstico fue acertado: el 2013 demostró que todos están en el mismo barco. La verdad es que cualquier organización o persona puede convertirse en víctima”, comentó Costin Raiu, director del equipo de investigación y análisis global de Kaspersky Lab.
El robo de dinero, no es el único motivo detrás de las violaciones de seguridad. Estas también pueden lanzarse para socavar la reputación de la compañía atacada o como forma de protesta política o social.
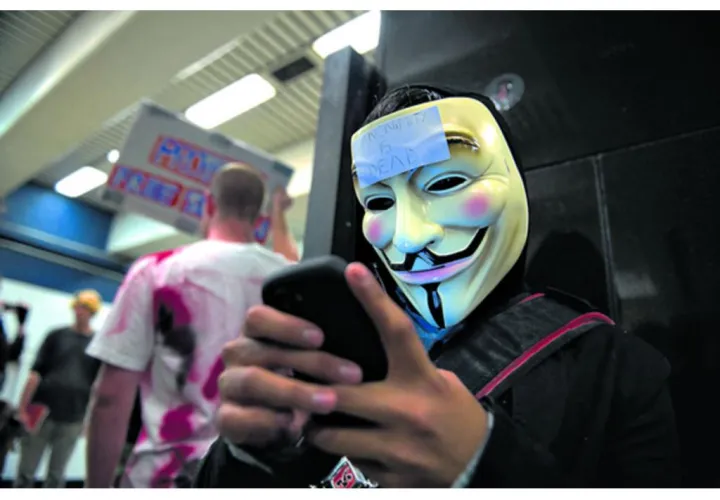
El grupo Anonymous reivindicó la autoría de ataques contra el Departamento de Justicia de Estados Unidos, el Instituto de Tecnología de Massachusetts y los sitios web de diversos gobiernos. El Ejército Electrónico Sirio se atribuyó la responsabilidad del envío de un tuit falso sobre explosiones en la Casa Blanca, que provocó la pérdida de $136 mil millones en el Dow Jones.