Estudios
- 20% de las aplicaciones manda contraseñas a la nube sin encriptar.
- 60% de los fabricantes de tecnología vestible no encriptan las contraseñas de los usuarios.
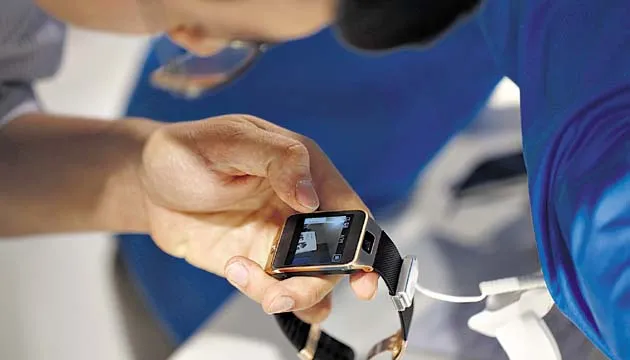
Los dispositivos wearables (vestibles) son los encargados de recoger datos como cuánto caminas, tus pulsaciones, cuánto tiempo duermes, que a simple vista no son tan atractivos, pero cobran importancia cuando se pasan al celular para ser estudiados por algunas aplicaciones, y es ahí cuando se abre la puerta para que los hackers entren.
Todos estos dispositivos como las pulseras o los lentes inteligentes necesitan conectarse con un smartphone o tableta a través de bluetooth o wifi, para que las aplicaciones puedan estudiar la información recogida.
“La debilidad más grande de estos dispositivos está en las aplicaciones. El punto central del ataque será obtener la información, los datos y poder rastrear a las personas que los usan”, comentó a medios internacionales el analista de seguridad responsiva para Symantec, Candid Wüest.
El analista agregó que en algunos casos podrían incluso arruinar el gadget de forma remota, sobrescribir en su software o simplemente inhabilitarlo para fastidiar.
No se trata de que un hacker esté interesado en saber cuánto ejercicio haces o cuanto tiempo duermes, pero al conectar estos dispositivos vestibles con las redes sociales y no hacer su seguridad tan robusta como la de los teléfonos inteligentes o las tabletas, los ciberdelincuentes podrían llegar a nuestras contraseñas a través del sistema de la pulsera o los lentes.
Posteriormente, estos hackers tendrían el camino libre para llegar a información importante como cuentas bancarias, correos electrónicos e inclusive rastrear el itinerario de los usuarios para vender información que en algunas oportunidades termina en manos de delincuentes.
Otro riesgo es el robo de información, que puede ser usado para extorsión o manipulación.
“Estas aplicaciones (las que miden actividad sexual entre otro tipo de información) pueden ser muy peligrosas, porque son datos que no quisieras que fueran públicos”, expresó el experto.
Sin embargo, ante la poca exigencia de seguridad de los usuarios con respecto a estos dispositivos vestibles, las grandes marcas no se han esforzado por el tema.
Un 20% de las aplicaciones manda las contraseñas sin encriptar a la nube, según datos de Symantec; mientras que la firma de ciberseguridad ESET estima que 60% de los fabricantes de cómputo vestible no encriptan.